Pe scurt, de la Ziarist
REZUMAT AI- Directiva NIS2 transferă responsabilitatea securității cibernetice către managementul companiilor, nu doar către departamentele IT.
- Sunt vizate 18 sectoare de activitate, incluzând potențial și microîntreprinderi cu rol semnificativ.
- Entitățile esențiale pot fi sancționate cu până la 10 milioane de euro sau 2% din cifra de afaceri anuală mondială.
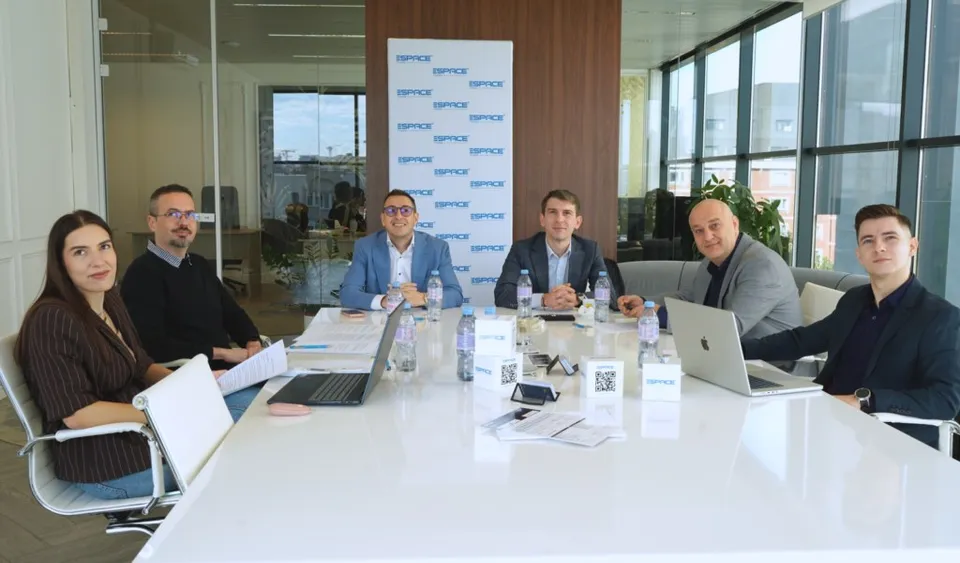
Conform unei analize realizate de compania de consultanță Espace IT, implementarea directivei NIS2 în România mută responsabilitatea pentru securitatea cibernetică de la departamentele IT către nivelul conducerii companiilor. Managementul entităților vizate are rolul de a înțelege riscurile, de a aproba măsurile de securitate, de a asigura resursele necesare și de a supraveghehea implementarea acestora. Alin Meteșan, fondator Espace IT, a menționat că deciziile și consecințele rămân la nivelul companiei pe măsură ce digitalizarea crește vulnerabilitatea.
Domeniul de aplicare și riscuri crescute
Directiva NIS2 vizează în prezent 18 sectoare de activitate, o creștere față de cele șapte sectoare prevăzute anterior. Deși se concentrează pe entitățile esențiale și importante, directiva poate include și microîntreprinderi sau întreprinderi mici dacă acestea joacă un rol semnificativ pentru populație sau alte organizații. Riscurile sunt accentuate de un număr tot mai mare de vulnerabilități; potrivit datelor ENISA citate de Espace IT, în anul 2025 s-au raportat peste 48.000 de vulnerabilități noi, o creștere de aproximativ 22% față de anul precedent.
Sancțiuni și supraveghere
Încălcarea cerințelor NIS2 poate atrage sancțiuni pentru entitățile esențiale de până la 10 milioane de euro sau 2% din cifra de afaceri anuală la nivel mondial. În România, Directoratul Național de Securitate Cibernetică (DNSC) este autoritatea responsabilă de supravegherea și controlul aplicării acestui cadru. Gabriel Niculescu, coordonatorul Serviciului de Evidență și Sprijin din cadrul DNSC, a subliniat importanța mapării tuturor activităților și a analizei dimensiunii întreprinderii la nivel de grup pentru a determina incidența directivei.